SENEGAL-SECURITE-TECHNOLOGIES
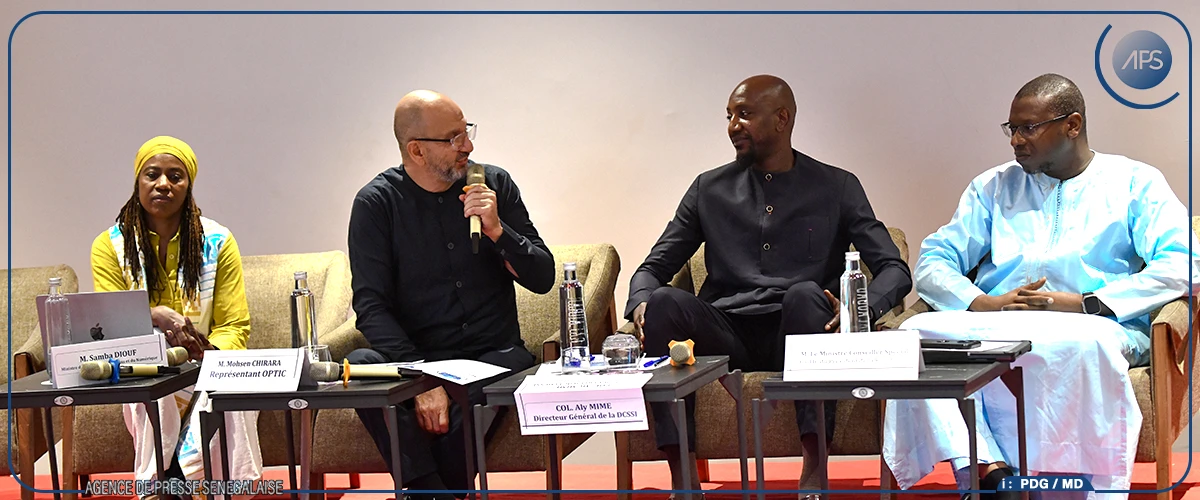
Dakar, 7 oct (APS) -Le président de la Commission opérateurs, infrastructures et sécurité de l’Organisation des professionnels des technologies de l’information et de la communication (OPTIC), Mohsen Chirara, a appelé, mercredi, à davantage renforcer la confiance envers les entreprises sénégalaises spécialisées dans la cybersécurité, estimant que “la réponse aux menaces visant le Sénégal doit d’abord reposer sur une expertise nationale forte”.
“La menace n’est plus théorique”, a-t-il notamment relevé, notant que “les incidents ayant récemment affecté des services publics rappellent que la menace est concrète”.
S’exprimant lors de la deuxième édition du Forum des prestataires de cybersécurité, organisée avec la Direction générale du chiffre et de la sécurité des systèmes d’information (DCSSI) et l’OPTIC, il a expliqué que ces incidents soulignent l’importance de protéger “nos données et d’assurer la continuité des services essentiels”.
Dans cette perspective, il a salué, au nom de l’OPTIC, l’adoption, le 20 août dernier, du texte relatif à la protection des infrastructures d’information critiques et à la sécurité numérique, estimant que cette avancée doit contribuer à “renforcer la protection des systèmes, à clarifier les responsabilités et à structurer un écosystème de prestataires de confiance”.
Il a notamment estimé que ce nouveau cadre ouvre la voie à l’agrément des prestataires et au contenu local.
“Le Sénégal a les compétences”, a-t-il fait savoir, en faisant allusion à l’existence de profils spécialisés dans l’audit, l’analyse, la cryptologie, entre autres.
Ce qu’il leur faut, ajoute M. Chirara, “c’est un cadre qui leur fasse confiance”.
De son point de vue, “la réponse aux menaces qui visent le Sénégal doit d’abord être sénégalaise”, précisant toutefois que “cela ne veut pas dire se fermer”.
L’enjeu consiste seulement à “bâtir une expertise nationale forte, capable de coopérer avec les meilleurs partenaires internationaux tout en conservant son autonomie de décision”, a fait observer le membre de l’OPTIC.
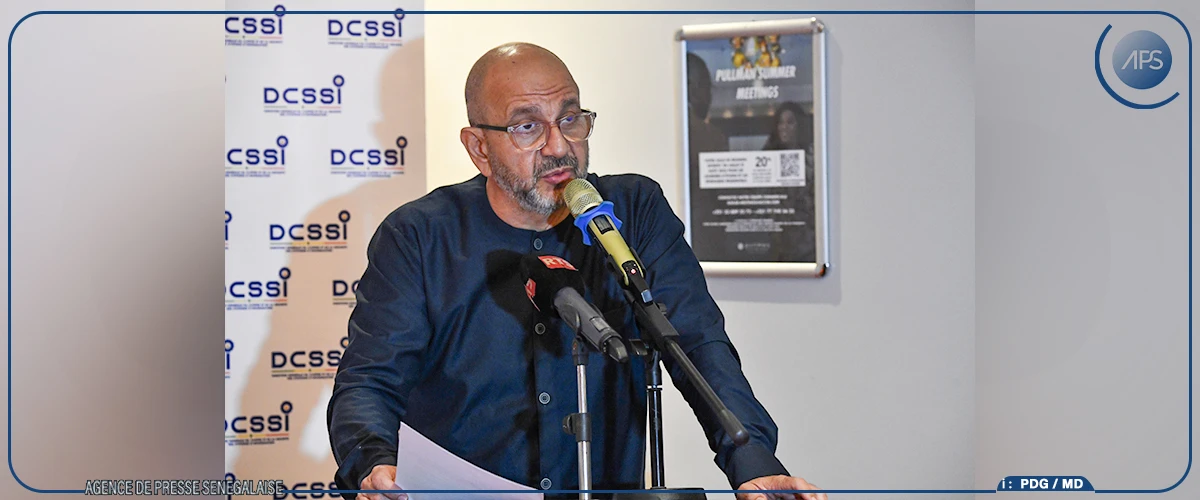
Mohsen Chirara a aussi insisté sur la nécessité d’aller vers “des référentiels clairs et des procédures d’agrément transparentes”, assorties de délais prévisibles permettant à chaque prestataire de connaître les exigences auxquelles il doit répondre.
L’Etat réaffirme son engagement à accompagner les entreprises locales du secteur
Il a également plaidé pour une commande publique qui valorise “la qualité, la confidentialité et les compétences démontrées, au-delà du seul prix”.
Le président de la commission opérateurs, infrastructures et sécurité de l’OPTIC s’est aussi réjoui du partenariat entre la DCSSI et les professionnels du numérique.
“Les règles se construisent mieux avec ceux qui les appliquent”, a-t-il affirmé, estimant que la DCSSI doit fixer le cap et les normes, tandis que les entreprises sont appelées à les traduire dans les audits, la supervision et la réponse aux incidents.
Le ministre des Télécommunications et du Numérique, Samba Diouf, s’est félicité de la tenue de ce forum qu’il a présenté comme un “cadre d’échanges” entre les professionnels de l’écosystème national de la cybersécurité, au service d’une “économie numérique sécurisée, résiliente et porteuse de croissance pour le Sénégal”.
Il a rappelé que l’Etat a fait du renforcement de la cybersécurité et de la protection des infrastructures d’information critiques une “priorité majeure”.
Dans cette perspective, a-t-il souligné, la loi adoptée le 20 août 2026 va dans le sens de “renforcer la résilience nationale face aux cybermenaces”, notamment celles visant les infrastructures d’information dites critiques.
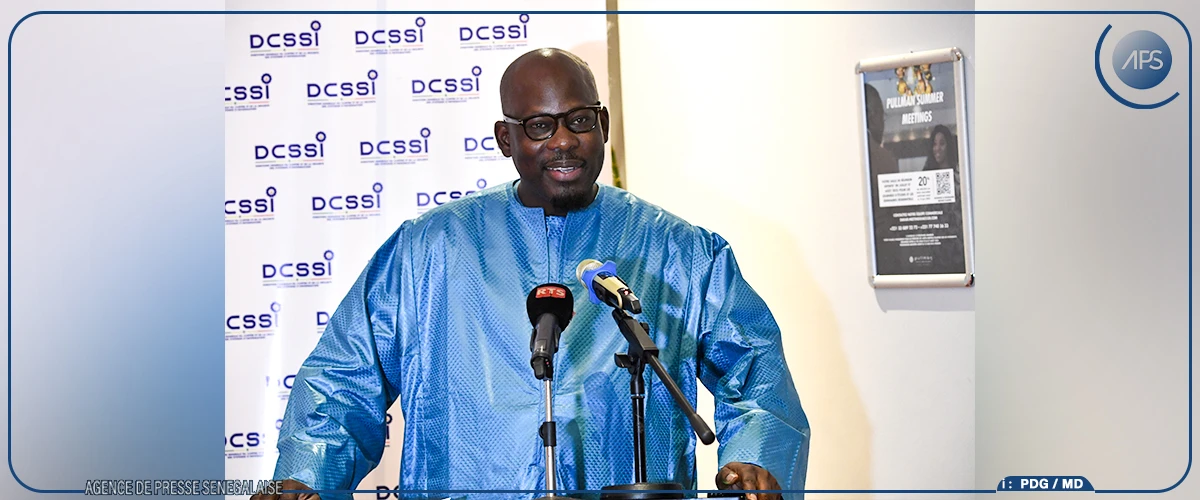
Ce nouveau cadre règlementaire prévoit notamment la protection des infrastructures critiques, le renforcement de la gouvernance de la cybersécurité, l’hébergement des données de l’Etat sur le territoire national, l’agrément des prestataires de cybersécurité et de services cloud, ainsi que la mise en place d’obligations de sécurité et de sanctions, a rappelé le ministre.
Il pend en compte également, la mise en œuvre de l’assurance contre les cyberrisques et la prise en compte de l’intelligence artificielle et des technologies émergentes, a assuré M. Diouf, saluant la dynamique de “co-construction” impulsée par la DCSSI avec les acteurs de l’écosystème national.
Il a toutefois invité les prestataires sénégalais à jouer pleinement leur rôle aux côtés de l’Etat dans le renforcement de la cyber-résilience et la lutte contre la cybercriminalité.
Le ministre des Télécommunications et du Numérique a par ailleurs assuré que son département accompagnera les startups et entreprises locales de cybersécurité en mobilisant, “chaque fois que de besoin”, les instruments d’appui financier et technique dédiés à la promotion de l’économie numérique.
Cet accompagnement portera notamment sur la mise en conformité des entreprises avec la réglementation en matière de cybersécurité et sur l’exploitation des opportunités offertes par le nouveau dispositif mis en place par l’Etat.
Prenant part au panel portant sur le cadre normatif et fourniture de services cybersécurité (analyse, audit, cryotologie), le CEO et fondateur de Polaris Secure Technologies a parlé d’une “aberration” quand l’Etat confie un marché à une entreprise étrangère alors que l’expertise locale existe.
L’enjeu, selon lui, consiste à “éprouver le secteur privé local et à le chalenger”.
Il s’est aussi attardé sur la rentabilité du numérique, appelant les Sénégalais à davantage investir dans le secteur.
SMD/MTN